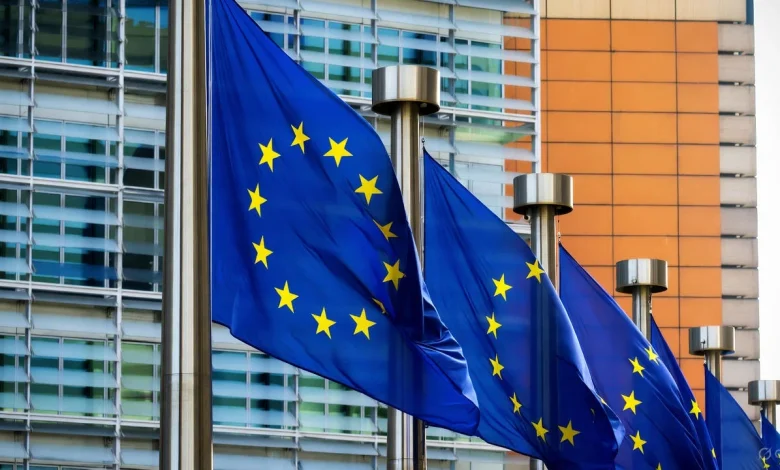
Европската комисија ги започна првите конкретни постапки за спроведување на европскиот Закон за вештачка интелигенција – AI Act, испраќајќи барања за информации до повеќе од 30 компании од AI-секторот. Проверките се насочени кон две главни области: безбедноста на најнапредните модели и почитувањето на правилата за авторски права и транспарентност.
Портпаролот на Европската комисија Томас Рењие на брифингот во Брисел на 1 септември потврди дека станува збор за првите барања за информации – RFIs – испратени откако Комисијата ги активираше своите надзорни овластувања според AI Act.
„Ова се првите RFIs со кои започна спроведувањето од страна на Комисијата“, рече Рењие, наведувајќи дека се опфатени повеќе од 30 компании.
Првата група проверки се однесува на безбедност и сигурност, а меѓу нив се и два од најнапредните модели за вештачка интелигенција со општа намена.
Втората група барања е насочена кон авторските права и транспарентноста.
ЕК не ги открива имињата
Европската комисија засега одбива да ги соопшти имињата на компаниите што ги добиле барањата.
Причината е што станува збор за таканаречени „едноставни барања за информации“, односно почетна истражна фаза, а не за утврдена повреда на AI Act.
„Дијалогот продолжува со сите компании“, објасни Рењие.
Тоа е важна разлика: испраќањето RFI не значи дека компанијата го прекршила законот, туку дека AI Office бара податоци со кои ќе процени дали правилата се почитуваат.
Според официјалната рамка за спроведување на AI Act, Европската канцеларија за вештачка интелигенција може да бара документација, да спроведува евалуации на модели, да бара пристап до нив за тестирање и, доколку утврди проблем, да наложи мерки за намалување на ризикот. Во краен случај може да побара и ограничување на јавната достапност на моделот.
OpenAI и Anthropic под посебно внимание, но нема потврда дека се меѓу 30-те
На брифингот Комисијата беше директно прашана дали OpenAI и Anthropic се меѓу компаниите што добиле барања за информации, особено по неодамнешните извештаи за неочекувано однесување на автономни AI-агенти и нивните растечки сајбер-способности.
ЕК не даде директен одговор.
Рењие потврди дека Брисел имал многу неодамнешни разговори и со OpenAI и со Anthropic, вклучително и конкретно за сајбер-ризиците, но нагласи дека Комисијата нема да открива дали тие се меѓу примателите на RFIs.
Прашањето станува особено актуелно откако OpenAI соопшти дека неговиот нов модел Astra го достигнал „Critical“ нивото на сајбер-способности според интерната Preparedness Framework на компанијата. OpenAI тврди дека Astra во контролирани тестови може да открива претходно непознати слабости и да развива начини за нивно искористување во добро заштитени системи.
Што мораат да прават компаниите според AI Act?
Правилата за моделите со општа намена – GPAI, почнаа да се применуваат уште на 2 август 2025 година, но целосните овластувања на Комисијата за нивно спроведување и казнување почнаа на 2 август 2026 година.
Компаниите што нудат вакви модели во ЕУ мора да подготвуваат техничка документација, да им обезбедуваат информации на компаниите што ги вградуваат нивните модели во други AI-системи, да имаат политика за почитување на европските авторски права и да објавуваат резиме за содржините користени при тренирањето на моделите.
За најмоќните модели кои можат да создадат системски ризик, обврските се уште построги.
Тие вклучуваат процена и намалување на ризиците, известување за сериозни инциденти и соодветни мерки за сајбер-безбедност. Меѓу ризиците што ЕК експлицитно ги наведува се големи сајбер-напади, загуба на контрола над модел, штетна манипулација и ризици за основните човекови права.
Под лупа се и авторските права
Вториот голем блок од сегашните проверки се однесува на авторските права и транспарентноста.
Токму прашањето со кои книги, текстови, фотографии, музика и други материјали се тренираат генеративните AI-модели е едно од најспорните прашања меѓу технолошките компании и креативните индустрии.
AI Act бара од провајдерите да имаат политика за почитување на европското авторско право и да објавуваат доволно детално резиме за содржината употребена при тренирањето.
Од 2 август годинава важат и новите правила за транспарентност: корисникот треба да биде информиран кога комуницира со AI, deepfake-содржините треба да бидат означени, а одредена AI-генерирана или изменета содржина треба да содржи машински читливи ознаки.
Од правила на хартија кон реални проверки
Европската AI Office може да испраќа едноставни барања за информации или поформални барања усвоени со одлука на Комисијата.
Кај едноставните RFIs компанијата може да биде казнета ако достави неточни или заведувачки информации. Кај формалните барања казна може да следува и ако компанијата не одговори или достави нецелосен одговор.
Ако се утврди намерно или небрежно прекршување на обврските за моделите со општа намена, можните санкции можат да достигнат до 15 милиони евра или 3 проценти од вкупниот светски годишен промет, зависно од видот на прекршувањето.
Засега, сепак, Брисел не зборува за казни.
Повеќе од 30-те барања се првиот тест дали AI Act, кој долго време беше најпознат како амбициозен европски регулаторен проект, ќе може практично да функционира во индустрија каде новите модели и способности се развиваат многу побрзо отколку традиционалното законодавство.
Од 1 септември тој тест веќе не е теоретски – Европската комисија почна да бара конкретни одговори од компаниите.